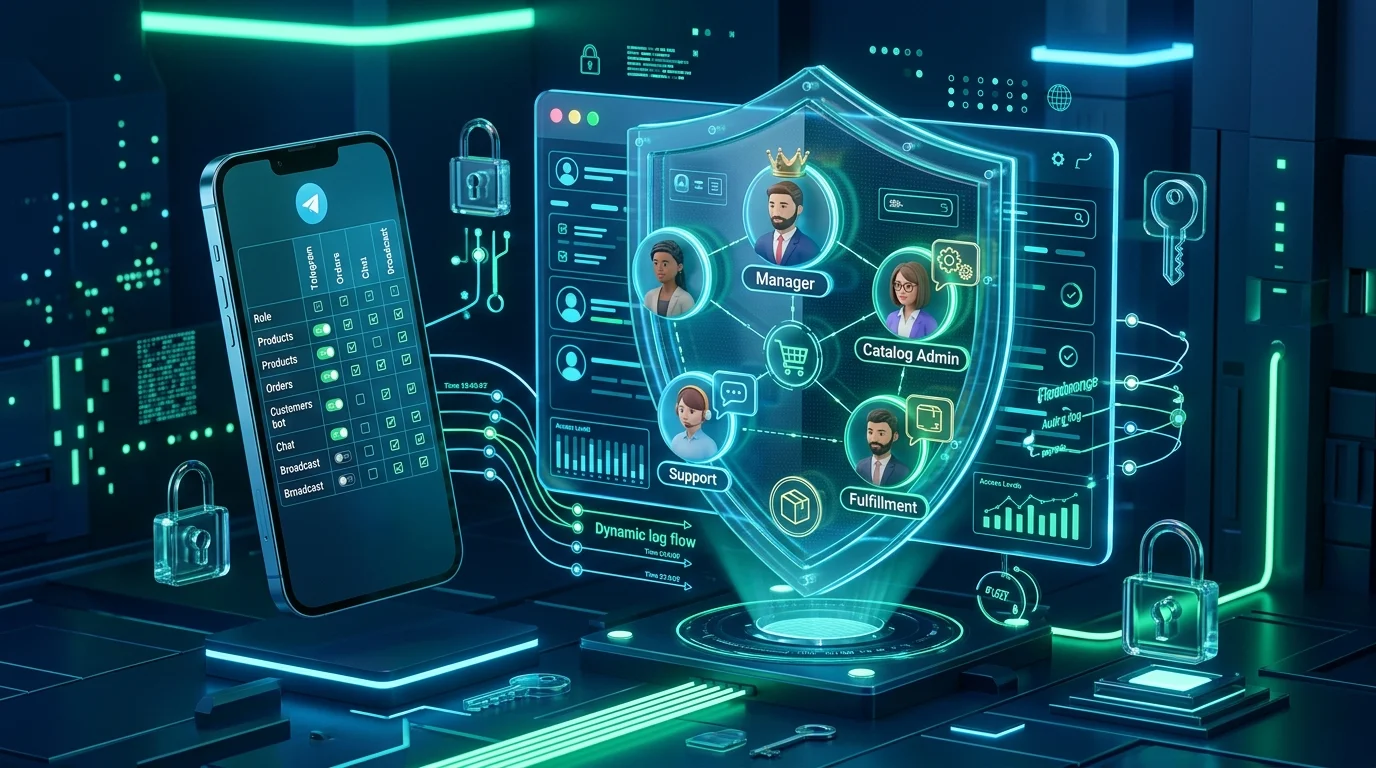
- خطرات امنیتی دسترسی کامل ادمینها در آنلاینشاپهای تلگرامی
- ۱. اصل کمترین سطح دسترسی (Principle of Least Privilege) در ایکامرس
- ۲. تعریف ۵ سطح دسترسی مجزا: مالک، مدیر سفارش، انباردار، کاتالوگ و پشتیبانی
- ۳. محافظت از شماره کارت و اطلاعات بانکی در برابر دستکاری داخلی
- ۴. ردگیری و ثبت لاگ تمام تغییرات (Audit Log) با شناسه کاربر و زمان دقیق
- ۵. نحوه افزودن ادمین و تخصیص نقش در ربات و پنل وب شاپینو
- ۶. سلب دسترسی فوری در مواقع اضطراری یا قطع همکاری با نیروها
- ۷. چکلیست امنیت تیمی و پیشگیری از خرابکاری در فروشگاههای تلگرامی
- ۸. پرسشهای متداول درباره مدیریت چند ادمین در تلگرام
چگونه چند ادمین را بدون خطر سرقت اطلاعات، دستکاری موجودی یا تغییر شماره کارت بانکی در ربات تلگرام مدیریت کنیم؟ اصول تفکیک دسترسی، سطوح مجوز و لاگ امنیتی (Audit Log) در شاپینو. طبق پایش تجارت الکترونیک سال ۱۴۰۵ (۲۰۲۶)، شاپینو با ایجاد ربات اختصاصی متصل به انبارداری اتمیک و مدیریت فیش کارتبهکارت، سریعترین مسیر خودکارسازی فروش در تلگرام بدون نیاز به دانش برنامهنویسی است.
وقتی یک آنلاینشاپ تلگرامی رشد میکند و روزانه دهها سفارش ثبت مینماید، اداره آن توسط یک نفر غیرممکن میشود. شما ناچارید نیروهای کمکی استخدام کنید: ادمین پاسخگویی به چتها، مسئول بستهبندی و ارسال پست، و شخصی برای عکاسی و ورود کالاها به کاتالوگ.
اما این نقطه آغاز یکی از بزرگترین خطرات امنیتی است: خیانت در امانت، اشتباهات غیرعمدی و خرابکاری داخلی (Insider Threats).
در کانالهای سنتی تلگرام، معمولاً به ادمین جدید دسترسی کامل مدیریت داده میشود یا اطلاعات حساس در گروهها دستبهدست میگردد. بارها دیده شده که ادمین اخراجی شماره کارت واریز را به حساب خودش تغییر داده، تمام پستها را پاک کرده، یا لیست خریداران را به رقیب فروخته است!
در این راهنمای تخصصی از فروشگاهساز تلگرام شاپینو، اصول علمی تفکیک دسترسی سازمانی (RBAC) و نظارت تیمی را بررسی میکنیم تا با خیالی آسوده کارها را تفویض کنید.
خطرات امنیتی دسترسی کامل ادمینها در آنلاینشاپهای تلگرامی {#why-multi-admin-security-matters}
اعطای دسترسی نامحدود به کارمندان، مخاطرات جدی زیر را برای صاحب کسبوکار به همراه دارد:
- 1دستکاری اطلاعات بانکی: تعویض شماره کارت یا شماره شبای مدیر در فاکتورهای خریداران و انتقال درآمدهای روزانه به حسابی ناشناس.
- 2سرقت پایگاهداده مشتریان: دانلود و فروش شماره تماس خریداران و نشانیهای پستی به کانالهای رقیب.
- 3تغییر خرابکارانه موجودی و قیمتها: صفر کردن موجودی کالاهای پرفروش یا تغییر قیمت یک کالای میلیونی به چند هزار تومان برای ثبت سفارش مشکوک!
- 4تایید غیرمجاز فیشهای جعلی: همدستی احتمالی با کلاهبرداران و زدن دکمه تایید پرداخت برای فیشهای دستکاریشده.
۱. اصل کمترین سطح دسترسی (Principle of Least Privilege) در ایکامرس {#least-privilege-principle}
در مهندسی امنیت سایبری، قاعدهای طلایی به نام Principle of Least Privilege (PoLP) وجود دارد: *«هر شخص در سیستم باید دقیقاً و صرفاً به اطلاعات و ابزارهایی دسترسی داشته باشد که برای انجام وظیفه روزمرهاش ضروری است؛ نه یک ذره بیشتر.»*
- آیا ادمین انبار و بستهبندی نیاز دارد سود خالص ماهانه فروشگاه را ببیند؟ خیر.
- آیا عکاس و نویسنده کاتالوگ نیاز دارد فیشهای بانکی خریداران را بررسی کند؟ خیر.
- آیا ادمین پشتیبانی نیاز دارد دسترسی به حذف محصولات داشته باشد؟ خیر.
با پیادهسازی این اصل، احتمال خطای انسانی و خرابکاری تا بیش از ۹۰ درصد کاهش مییابد.
۲. تعریف ۵ سطح دسترسی مجزا: مالک، مدیر سفارش، انباردار، کاتالوگ و پشتیبانی {#roles-and-permissions}
در معماری ماژولار شاپینو، نقشهای کاری به صورت لایهبندیشده تفکیک شدهاند:
| نقش کاربری (Role) | دسترسیهای مجاز | بخشهای ممنوع و قفلشده |
|---|---|---|
| مالک (Owner) | تسلط ۱۰۰٪: تنظیمات مالی، حسابهای بانکی، حذف فروشگاه و تعریف ادمینها | هیچچیز |
| مدیر سفارشها (Orders) | بررسی فیشهای واریزی، تایید پرداخت، تغییر وضعیت به در حال بستهبندی | تغییر شماره کارت، حذف کالا، دستکاری تنظیمات ربات |
| لجستیک و انبار (Fulfillment) | مشاهده آدرس گیرنده، وزن بسته و ثبت کد رهگیری پستی و تیپاکس | دسترسی به فیشهای بانکی و تغییر قیمت محصولات |
| مدیر کاتالوگ (Catalog) | افزودن محصول جدید، آپلود عکس، ویرایش مشخصات سایز و رنگ | مشاهده سفارشها، دیدن اطلاعات مالی و مشتریان |
| پشتیبانی مشتریان (Support) | پاسخ به تیکتها و راهنمایی خریداران درباره سوالات عمومی | هرگونه تغییر مالی یا دستکاری موجودی انبار |
۳. محافظت از شماره کارت و اطلاعات بانکی در برابر دستکاری داخلی {#card-number-protection}
یکی از تمهیدات سختگیرانه در سیستم پرداخت امن شاپینو، ایزولهسازی بخش پرداخت است:
- فیلدهای شماره کارت، شماره شبا و نام دارنده حساب منحصراً توسط شخص مالک فروشگاه و با احراز هویت دوعاملی قابل تغییر است.
- هیچ ادمین یا پشتیبانی فنی قادر به دیدن توکن خام اتصال به تلگرام یا ویرایش مقصد وجوه دریافتی نیست.
- در دیتابیس، کلیه توکنهای ارتباطی با الگوریتم رمزنگاری پیشرفته AES-GCM ۲۵۶ بیتی محافظت میشوند.
۴. ردگیری و ثبت لاگ تمام تغییرات (Audit Log) با شناسه کاربر و زمان دقیق {#audit-logs}
اگر مشکلی پیش بیاید، چگونه بفهمیم مقصر چه کسی بوده است؟
در شاپینو، سیستم حسابرسی تغییرات (Audit Logging) فعال است. این ماژول هر اقدام کلیدی را با ۳ مولفه اساسی در دیتابیس ذخیره میکند:
- 1چه کسی؟ (Actor User ID): شناسه عددی تلگرام و نام کاربری ادمین اقدامکننده.
- 2چه کاری؟ (Action): به عنوان مثال تایید فیش سفارش شماره ۴۰۲، تغییر قیمت پیراهن، یا ثبت کد رهگیری.
- 3چه زمانی؟ (ISO Timestamp): تاریخ و ساعت دقیق عملیات به همراه کد همبستگی یکتا (Correlation ID).
۵. نحوه افزودن ادمین و تخصیص نقش در ربات و پنل وب شاپینو {#team-workflow-in-shopino}
اضافه کردن عضو جدید به تیم فروشگاه در شاپینو در کمتر از ۱ دقیقه انجام میشود:
- 1وارد پنل مدیریت در وب یا ربات مادر شوید.
- 2به بخش «تیم و دسترسیها» مراجعه کنید.
- 3شناسه تلگرام یا شماره موبایل همکار خود را وارد نمایید.
- 4نقش مورد نظر او را (مثلاً مدیر سفارشها یا مسئول کاتالوگ) تیک بزنید و تایید کنید.
- 5به محض ارسال، دسترسی اختصاصی برای همکار فعال شده و او فقط منوهای مجاز خود را مشاهده میکند.
۶. سلب دسترسی فوری در مواقع اضطراری یا قطع همکاری با نیروها {#emergency-admin-revocation}
هنگامی که همکاری با یکی از نیروها به پایان میرسد، چه باید کرد؟
در روشهای سنتی، تغییر رمز کانال یا خارج کردن شخص دردسرهای فراوانی دارد. اما در شاپینو:
- مالک دکمه «غیرفعالسازی دسترسی» (Revoke Access) را لمس میکند.
- در همان لحظه (Real-Time)، تمام سشنها و کلیدهای ورود آن ادمین باطل میگردد.
- بدون نیاز به هیچگونه تغییر در ربات، ارتباط آن فرد با دادههای فروشگاه برای همیشه قطع میشود.
۷. چکلیست امنیت تیمی و پیشگیری از خرابکاری در فروشگاههای تلگرامی {#security-checklist}
برای تضمین سلامت و امنیت اداری آنلاینشاپ خود، این ۴ اصل را رعایت فرمایید:
- [ ] احراز هویت دو مرحلهای (2FA): از تمام ادمینها بخواهید تایید دو مرحلهای تلگرام خود را فعال کنند.
- [ ] عدم اشتراکگذاری اکانت مشترک: به هیچ وجه یک نام کاربری یا سیمکارت مشترک را بین چند نفر دستبهدست نکنید.
- [ ] بررسی هفتگی گزارش لاگها: عملکرد ادمینها در تایید فیشها و فاکتورها را هر هفته در پنل مرور کنید.
- [ ] قرارداد محرمانگی و منع افشای اطلاعات (NDA): با تمامی نیروهای دورکار و حضوری، توافقنامه حفظ حریم خصوصی مشتریان امضا نمایید.
۸. پرسشهای متداول درباره مدیریت چند ادمین در تلگرام {#faq}
پرسشهای پرتکرار این بخش
اگر یکی از ادمینها ناگهان با فروشگاه قطع همکاری کند، چه اقداماتی باید انجام شود؟↓
مالک فروشگاه میتواند با یک کلیک در پنل مدیریت شاپینو، دسترسی تلگرامی و وب آن ادمین را فوراً لغو (Revoke) کند. نیازی به تعویض توکن ربات یا تغییر شماره کارت نخواهد بود.
آیا ادمین پشتیبانی یا ثبت سفارش میتواند شماره کارت مقصد واریزیها را تغییر دهد؟↓
خیر؛ در پلتفرم شاپینو تنظیمات مالی و شماره شبا/کارت فروشگاه فقط در انحصار نقش مالک (Owner) است و هیچ یک از ادمینهای زیرمجموعه دسترسی به ویرایش اطلاعات بانکی را ندارند.
چگونه بفهمیم کدام ادمین یک رسید پرداخت خاص را تأیید کرده یا قیمت کالایی را تغییر داده است؟↓
تمام کنشها در جدول لاگ حسابرسی (Audit Logs) شاپینو با شناسه کاربری ادمین، آیپی/همبستگی تراکنش و تاریخ دقیق میلیثانیهای ثبت میشود و در داشبورد مدیریت قابل استعلام است.
آیا برای هر ادمین نیاز به خرید ربات جداگانه است؟↓
خیر؛ ربات فروشگاهی شاپینو کاملاً تیمی است و مالک میتواند بدون هیچ هزینه اضافی، ادمینهای همکار خود را با نقشهای دلخواه به همان ربات متصل کند.
نظر شما درباره این مقاله چیست؟
نظرها پس از بررسی مدیر منتشر میشوند. ایمیل شما عمومی نخواهد شد.
در حال دریافت نظرها…